8 Minuten Lesezeit
PHP-Sicherheitslücke 2026: Ist meine Website betroffen und was muss ich jetzt tun?
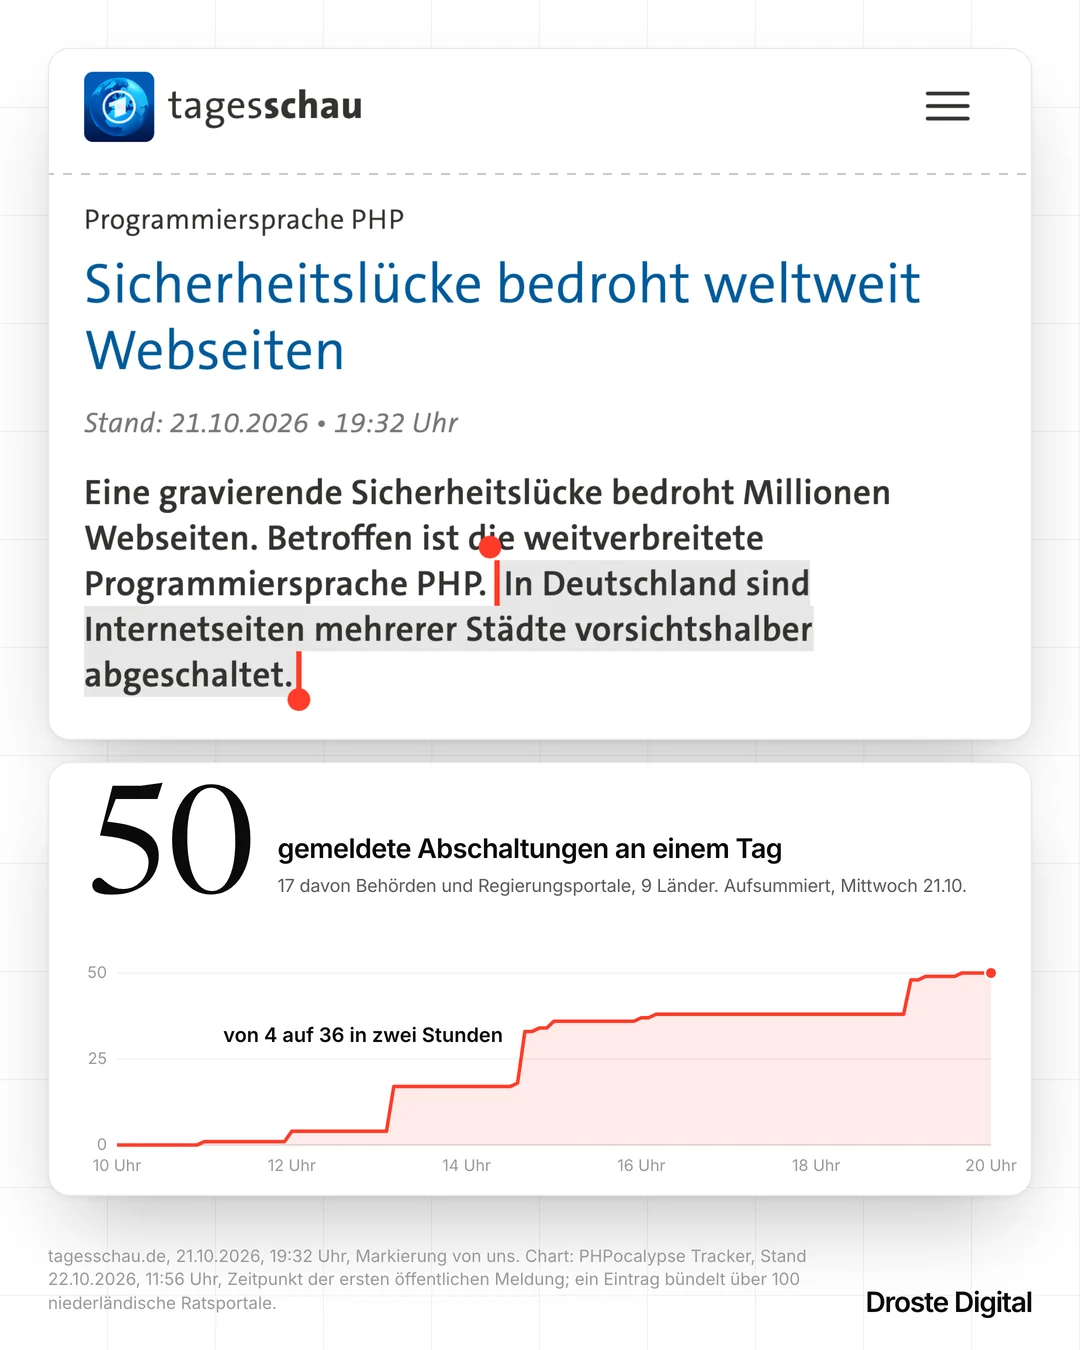
Am 21. Oktober 2026 warnte das Bundesamt für Sicherheit in der Informationstechnik (BSI) vor zwei kritischen Sicherheitslücken in PHP. Auch die Tagesschau berichtete darüber. Zahlreiche Unternehmen fragen sich seitdem, ob ihre eigene Website betroffen ist und was sie jetzt unternehmen müssen.
Rubrik:Sicherheit
Stand:22. Oktober 2026
Das Wichtigste in Kürze
- Am 21. Oktober 2026 wurden zwei kritische Lücken in PHP bekannt, genannt PHP2Shell. Angreifer können darüber ohne Anmeldung Schadcode auf dem Server ausführen.
- Betroffen sein kann jede Website, die auf PHP läuft, also auch WordPress, TYPO3, Joomla und Drupal.
- Geschlossen sind die Lücken ab PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Für ältere Versionen gab es kein offizielles Update.
- Lassen Sie sich von Ihrem Hoster oder Ihrer Agentur bestätigen, dass beide Lücken auf Ihrem Server geschlossen sind.
Besonders relevant ist die Warnung für Betreiber von Websites, die auf WordPress, TYPO3, Joomla oder anderen PHP-basierten Systemen laufen.
Die gute Nachricht: Es gibt bereits Sicherheitsupdates. Prüfen Sie, ob sie installiert wurden, und klären Sie gleich mit, wer Ihre Website langfristig technisch betreut.
Was ist passiert?
Am 21. Oktober 2026 wurden zwei kritische Schwachstellen in PHP öffentlich bekannt, die unter dem Namen PHP2Shell zusammengefasst werden. Die Kennungen sind CVE-2026-109618 und CVE-2026-109619, beide mit einem Schweregrad von 9,2 von 10 Punkten.
Das BSI stufte die Bedrohung als besonders ernst ein und empfahl betroffenen Betreibern, unverzüglich Gegenmaßnahmen zu ergreifen.
Das Problem: Unter bestimmten Voraussetzungen können Angreifer ohne vorherige Anmeldung Schadcode auf einem betroffenen Server ausführen. Dadurch könnten sie beispielsweise:
- Zugriff auf vertrauliche Unternehmens- oder Kundendaten erhalten.
- Dateien und Inhalte einer Website manipulieren.
- Schadsoftware auf dem Server installieren.
- Die Website für weitere Angriffe missbrauchen.
Ist meine Website von der PHP-Sicherheitslücke betroffen?
Das hängt davon ab, welche Technologie Ihre Website verwendet und welche PHP-Version auf dem Server installiert ist.
Wichtig: Entscheidend ist die PHP-Installation auf dem Server. Hat sie die notwendigen Sicherheitsupdates bekommen, ist auch eine WordPress- oder TYPO3-Website gegen diese beiden Lücken geschützt.
PHP wird von zahlreichen Content-Management-Systemen eingesetzt, darunter:
- WordPress und WooCommerce
- TYPO3
- Joomla
- Drupal
- Magento beziehungsweise Adobe Commerce
- Viele individuell entwickelte Websites und Webanwendungen
Wie finde ich heraus, welche PHP-Version meine Website nutzt?
Bei einer WordPress-Website sehen Sie die PHP-Version normalerweise direkt im Administrationsbereich. Alternativ steht sie häufig im Kundenbereich Ihres Hosting-Anbieters. Falls Sie keinen Zugriff darauf haben, fragen Sie Ihre Webagentur oder Ihren Hosting-Dienstleister.
So finden Sie die Version in WordPress:
- Melden Sie sich im WordPress-Backend an.
- Öffnen Sie „Werkzeuge“ und anschließend „Website-Zustand“.
- Wechseln Sie zu „Info“ und öffnen Sie den Bereich „Server“.
- Dort finden Sie die verwendete PHP-Version.
Was muss ich jetzt konkret tun?
Wenn Ihre Website PHP verwendet, sollten Sie diese drei Schritte zeitnah durchführen lassen.
1. PHP-Version und Sicherheitsupdates überprüfen
Lassen Sie sich vom Hosting-Anbieter bestätigen, dass die tatsächlich laufende PHP-Installation geschützt ist.
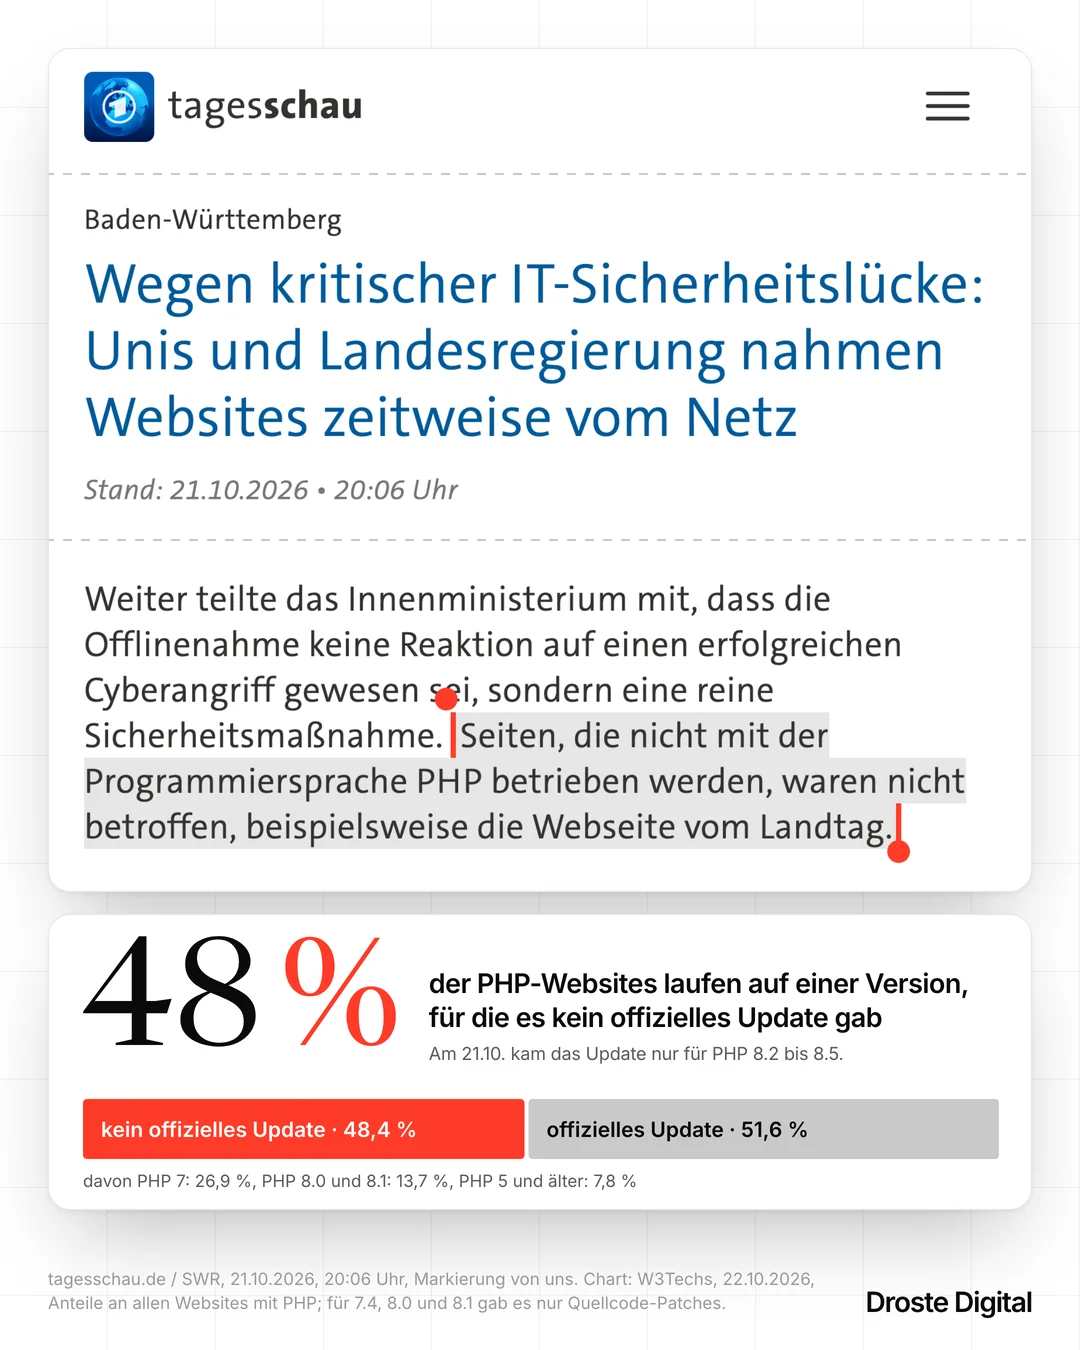
Bei älteren Versionen muss geprüft werden, ob der jeweilige Anbieter eigene Sicherheitskorrekturen bereitstellt. Für PHP 7.4, 8.0 und 8.1 hat das PHP-Team nur Korrekturen im Quellcode veröffentlicht. Auch Linux-Distributionen können Sicherheitsupdates in bestehende Paketversionen integrieren.
Diese Versionen schließen beide Lücken:
| PHP-Versionslinie | Korrigierte Version |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
2. Hosting-Anbieter oder Webagentur kontaktieren
Viele Hosting-Anbieter übernehmen PHP-Sicherheitsupdates zentral. Ihre Website wurde dann möglicherweise schon aktualisiert, ohne dass Sie selbst tätig werden mussten.
Verlassen Sie sich darauf aber nicht ungeprüft. Fragen Sie konkret nach, ob die beiden Sicherheitslücken CVE-2026-109618 und CVE-2026-109619 auf Ihrem Server geschlossen wurden.
Falls kein Sicherheitsupdate verfügbar ist, sollten mit dem verantwortlichen IT-Dienstleister geeignete Übergangsmaßnahmen abgestimmt werden. Bei besonders gefährdeten Systemen kann auch eine vorübergehende Abschaltung notwendig sein.
3. Website auf mögliche Auffälligkeiten prüfen
Ein Sicherheitsupdate verhindert die weitere Ausnutzung der behobenen Schwachstellen. Schäden, die bereits entstanden sind, beseitigt es nicht automatisch.
Bei möglicherweise zuvor verwundbaren Systemen sollten deshalb unter anderem geprüft werden:
- Serverprotokolle
- Unbekannte Dateien
- Auffällige Benutzerkonten
- Unerwartete Änderungen
Reicht ein PHP-Update aus, um meine Website langfristig zu schützen?
Für die beiden aktuell bekannten Sicherheitslücken ist ein korrekt eingespieltes Sicherheitsupdate die entscheidende Maßnahme.
Langfristig stellt sich allerdings eine weitere Frage: Wie abhängig ist Ihre Website von regelmäßigen Sicherheitsupdates und wie zuverlässig werden diese durchgeführt? Denn Sicherheitslücken sind kein einmaliges Ereignis.
Gerade bei älteren Unternehmenswebsites entstehen über die Jahre häufig komplexe technische Abhängigkeiten. Neben PHP müssen beispielsweise das Content-Management-System, Plugins, Erweiterungen und weitere Komponenten aktuell gehalten werden. Je mehr Komponenten eine Website benötigt, desto größer kann der Aufwand für Wartung, Kompatibilitätsprüfungen und Sicherheitsupdates werden.
Eine professionell gewartete PHP-Website lässt sich sicher betreiben. Es lohnt sich aber, die bestehende Architektur regelmäßig zu hinterfragen.
Ist es sinnvoll, eine PHP-Website auf Next.js und React umzustellen?
Für viele Unternehmenswebsites kann eine moderne, weitgehend statische Architektur eine interessante Alternative sein. Frameworks wie Next.js und React ermöglichen leistungsfähige Websites, die nicht zwingend ein klassisches PHP-basiertes Content-Management-System benötigen.
Bei einer vollständig statisch ausgelieferten Website wird kein PHP-Code auf dem Webserver ausgeführt. Damit entfallen PHP-spezifische Sicherheitslücken als Angriffsweg für diese Website.
Eine solche Architektur kann mehrere Vorteile bieten:
- Weniger Angriffsfläche: Nicht benötigte serverseitige Funktionen und Administrationsoberflächen können entfallen.
- Geringerer Wartungsaufwand: Die Anzahl laufender Komponenten und technischer Abhängigkeiten lässt sich unter Umständen reduzieren.
- Hohe Performance: Statisch ausgelieferte Seiten können besonders schnell bereitgestellt werden.
- Flexible Weiterentwicklung: Inhalte, Funktionen und Seitenstrukturen können unabhängig von klassischen CMS-Vorgaben entwickelt werden.
Allerdings ist auch Next.js nicht automatisch sicher. Sicherheitslücken in Frameworks, Bibliotheken oder Hosting-Infrastrukturen können weiterhin auftreten. Zudem benötigt nicht jedes Unternehmen eine Migration.
Über einen Wechsel entscheiden deshalb die technischen Anforderungen, der Wartungsaufwand und die langfristige Website-Strategie.
Wann lohnt sich ein Website-Relaunch besonders?
Eine technische Neuausrichtung kann sinnvoll sein, wenn Ihre Website bereits seit mehreren Jahren betrieben wird, regelmäßig Probleme mit Updates verursacht oder auf einer komplexen und schwer wartbaren Systemlandschaft basiert.
Besonders interessant wird ein Relaunch, wenn ohnehin weitere Verbesserungen geplant sind, beispielsweise bei der Ladegeschwindigkeit, der Nutzerführung, der Suchmaschinenoptimierung oder der Sichtbarkeit in KI-Suchsystemen. Dann lassen sich die technische Modernisierung und die strategische Weiterentwicklung des Webauftritts in einem gemeinsamen Projekt umsetzen.
Fazit: Jetzt absichern und die Website langfristig richtig aufstellen
Die aktuellen PHP-Sicherheitslücken zeigen, wie wichtig eine zuverlässige technische Betreuung von Unternehmenswebsites ist.
- Kurzfristig: Prüfen Sie Ihre PHP-Version, lassen Sie notwendige Sicherheitsupdates installieren und klären Sie, ob Ihre Website bereits geschützt ist.
- Langfristig: Überprüfen Sie, ob Ihre bestehende Website-Architektur noch zu den Anforderungen Ihres Unternehmens passt oder ob eine modernere, wartungsärmere Lösung sinnvoll wäre.
Sie sind unsicher, ob Ihre Website betroffen ist?
Wir von Droste Digital unterstützen Unternehmen bei der technischen Modernisierung ihrer Websites und entwickeln moderne Webauftritte mit Next.js und React.
Wenn Sie aktuell eine PHP-basierte Website betreiben und über eine langfristig wartungsärmere Lösung nachdenken, schauen wir uns Ihren bestehenden Webauftritt gerne gemeinsam an. Sprechen Sie uns an, wir zeigen Ihnen, welche Möglichkeiten für Ihre Website sinnvoll sind.
Häufig gestellte Fragen
Ist jede WordPress-Website von PHP2Shell betroffen?
Nein. Entscheidend ist, ob die PHP-Installation auf dem Server verwundbar ist oder bereits aktualisiert wurde.
Muss ich meine PHP-Website jetzt komplett neu erstellen lassen?
Nein. Die aktuellen Sicherheitslücken können durch geeignete Updates behoben werden. Ein Relaunch kann unabhängig davon sinnvoll sein, wenn die bestehende Website technisch veraltet oder wartungsintensiv ist.
Ist Next.js sicherer als PHP?
Das lässt sich nicht pauschal sagen. Eine statische Next.js-Website ohne PHP-Laufzeit hat andere und teilweise weniger Angriffsflächen als ein dynamisches PHP-CMS. Auch Next.js-Anwendungen müssen jedoch sicher entwickelt und gewartet werden.
Kann ich meine bestehende Website auf Next.js und React umstellen?
In vielen Fällen ja. Ob sich eine Migration lohnt, hängt unter anderem vom vorhandenen CMS, den benötigten Funktionen, der Seitenanzahl und den Anforderungen an die redaktionelle Pflege ab.
Wer ist für PHP-Sicherheitsupdates verantwortlich?
Das hängt vom Hosting-Vertrag und der technischen Betreuung ab. Bei Managed-Hosting-Angeboten übernimmt häufig der Anbieter die PHP-Aktualisierung. Bei selbst verwalteten Servern liegt diese Aufgabe beim Betreiber beziehungsweise dessen IT-Dienstleister.